AWS (Amazon Web Services) est la division cloud d’Amazon, lancée en 2006, qui fournit des services d’infrastructure à la demande : calcul, stockage, bases de données, réseau, intelligence artificielle. La plateforme domine le marché du cloud computing mondial et concentre une part significative du chiffre d’affaires d’Amazon.
Modèle de facturation AWS et lock-in technique
Le piège principal d’AWS ne réside pas dans ses tarifs unitaires, souvent compétitifs à l’entrée. Il se situe dans l’accumulation de dépendances techniques invisibles au fil des mois d’utilisation.
A voir aussi : Quels sont les quatre types de systèmes de gestion de données ?
Chaque service managé (Lambda, DynamoDB, SQS, Step Functions) introduit un couplage fort avec l’écosystème Amazon. Migrer une architecture serverless construite sur Lambda vers un autre fournisseur cloud implique une réécriture quasi complète du code applicatif. Ce verrouillage porte un nom : le vendor lock-in.
La facturation à l’usage (pay-as-you-go) masque souvent la réalité des coûts. Les transferts de données sortants (egress fees), les requêtes API sur S3, les logs CloudWatch génèrent des lignes de facturation que beaucoup d’équipes découvrent après coup. Nous recommandons de configurer AWS Cost Explorer et des alertes budgétaires dès le premier jour de production.
A lire également : Quel est l'impact de l'edge computing sur les applications d'IA en temps réel dans les QCM ?
AWS European Sovereign Cloud : ce que ça change concrètement
AWS a mis en service une infrastructure européenne dite « souveraine », implantée dans le Brandebourg. L’European Sovereign Cloud conserve les contenus clients et les métadonnées dans l’Union européenne, avec une séparation physique et logique des autres régions AWS.
Cette initiative répond à une pression réglementaire croissante. Le Data Act européen modifie les conditions de sortie des fournisseurs cloud : portabilité des données, interopérabilité, réduction des frais de transfert. La Commission européenne analyse par ailleurs les pratiques susceptibles de renforcer la dépendance à un fournisseur unique.
CLOUD Act et gouvernance des accès
La localisation des centres de données en Europe ne règle pas tout. Le CLOUD Act américain reste un point de discussion pour les données hébergées dans une infrastructure européenne mais exploitée par une entreprise américaine. Le sujet dépasse la géographie physique des serveurs : il concerne la gouvernance, les accès administratifs et le chiffrement côté client.
Pour les entreprises soumises à des exigences de conformité strictes (santé, défense, finances publiques), la question n’est pas « où sont mes données » mais « qui peut y accéder ». AWS propose des mécanismes comme AWS Nitro Enclaves et le chiffrement avec clés gérées par le client (CMK via KMS), mais la responsabilité de la configuration reste entièrement côté utilisateur.
Services AWS : lesquels structurent réellement une architecture
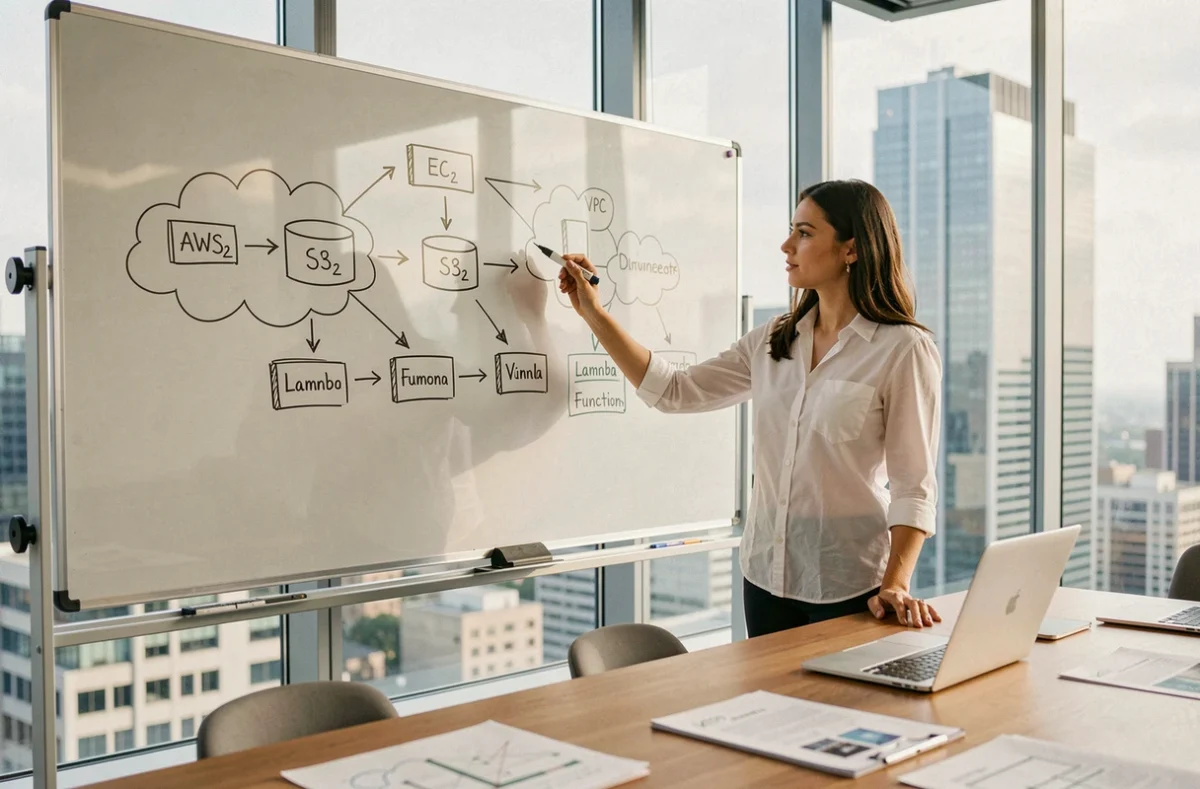
Le catalogue AWS dépasse les deux cents services. La majorité des architectures en production repose sur une dizaine de briques fondamentales.
- EC2 (Elastic Compute Cloud) fournit des instances de serveurs virtuels configurables en type d’instance, système d’exploitation et zone de disponibilité. C’est le service historique, lancé parmi les premiers.
- S3 (Simple Storage Service) gère le stockage objet avec des classes de coût différenciées selon la fréquence d’accès : Standard, Infrequent Access, Glacier pour l’archivage long terme.
- RDS (Relational Database Service) et DynamoDB couvrent respectivement les bases relationnelles managées (PostgreSQL, MySQL, Aurora) et le NoSQL à faible latence.
- Lambda exécute du code sans provisionnement de serveur, facturé à la milliseconde d’exécution. Ce service a popularisé le modèle serverless.
- VPC (Virtual Private Cloud) isole les ressources dans un réseau virtuel privé, avec contrôle fin sur les sous-réseaux, les tables de routage et les groupes de sécurité.
Nous observons que les équipes qui démarrent sur AWS commettent souvent l’erreur de multiplier les services managés sans cartographier les dépendances. Un service comme Aurora Serverless v2 simplifie la gestion de base de données, mais rend une migration ultérieure vers un PostgreSQL standard bien plus complexe.
AWS face à Azure et Google Cloud : positionnement technique
AWS conserve la part de marché cloud la plus large devant Microsoft Azure et Google Cloud Platform. Cette avance se traduit par un catalogue de services plus étendu et un réseau de zones de disponibilité plus dense.
Azure domine sur l’intégration native avec l’écosystème Microsoft (Active Directory, Office 365, Dynamics). Pour les entreprises dont l’informatique repose sur Windows Server et les outils Microsoft, Azure réduit la friction d’adoption.
Google Cloud se distingue sur les workloads data et machine learning. BigQuery, Vertex AI et l’infrastructure Kubernetes (GKE) bénéficient de l’expertise Google en traitement de données à grande échelle.
Critères de choix entre fournisseurs cloud
Le choix du fournisseur cloud dépend de la stack technique existante, pas d’un comparatif générique. Une entreprise qui exploite déjà Kubernetes en interne trouvera chez Google Cloud un écosystème natif. Une DSI centrée sur .NET et SQL Server se dirigera naturellement vers Azure.
AWS reste le choix par défaut quand aucune contrainte technique forte n’oriente la décision. Son avantage principal : la profondeur du catalogue et la maturité de la documentation. Chaque service dispose d’un niveau de documentation technique que ni Azure ni Google Cloud n’égalent systématiquement.
Certification AWS et marché de l’emploi cloud
Les certifications AWS (Solutions Architect, Developer, SysOps Administrator) structurent le marché de l’emploi cloud en France et à l’international. Elles valident une maîtrise des bonnes pratiques d’architecture, de sécurité et d’optimisation des coûts sur la plateforme.
La certification Solutions Architect Associate reste le point d’entrée le plus demandé par les recruteurs. Elle couvre le dimensionnement d’architectures résilientes, la gestion des accès IAM et la configuration réseau.
Pour les profils expérimentés, les certifications de niveau Professional et les spécialités (Security, Machine Learning, Database) différencient un CV dans un marché où la demande de compétences cloud dépasse l’offre disponible. Les entreprises clientes d’AWS exigent régulièrement que leurs prestataires détiennent un nombre minimum de certifications actives pour accéder au statut AWS Partner.
Le marché du cloud computing continue de se structurer autour de trois fournisseurs dominants, mais le cadre réglementaire européen redistribue progressivement les cartes. La portabilité des données et la souveraineté ne sont plus des sujets théoriques : elles conditionnent désormais les choix d’architecture dès la phase de conception.