Le SDN (Software Defined Networking) sépare la logique de contrôle du réseau de l’équipement physique qui transporte les données. Cette architecture repose sur un contrôleur centralisé, des API ouvertes et une couche applicative qui pilote le comportement du réseau par logiciel. L’approche promet de remplacer la configuration manuelle, équipement par équipement, par une gestion programmable de l’infrastructure. Reste à mesurer ce que cette séparation change concrètement par rapport aux réseaux traditionnels, et où se situent les limites réelles du modèle.
Réseau SDN et réseau traditionnel : écarts mesurables
La différence entre un réseau classique et un réseau SDN ne se résume pas à un changement de vocabulaire. Elle se traduit par des écarts concrets dans la manière de gérer le trafic, de déployer des règles de sécurité et d’adapter l’infrastructure à la demande.
A lire en complément : Pourquoi activer la virtualisation ?
| Critère | Réseau traditionnel | Réseau SDN |
|---|---|---|
| Plan de contrôle | Distribué dans chaque équipement (routeur, switch) | Centralisé dans un contrôleur logiciel |
| Configuration | Manuelle, équipement par équipement (CLI) | Programmable via API, appliquée globalement |
| Déploiement d’une règle réseau | Propagation séquentielle sur chaque nœud | Propagation simultanée depuis le contrôleur |
| Visibilité du trafic | Partielle, par segment | Globale, en temps réel |
| Dépendance matériel | Forte (firmware propriétaire) | Réduite (équipements génériques possibles) |
| Automatisation | Limitée aux scripts locaux | Native, orchestrée par la couche applicative |
Le gain le plus tangible se situe sur le temps de déploiement des politiques réseau. Appliquer une règle de segmentation sur plusieurs centaines d’équipements traditionnels prend des jours. Avec un contrôleur SDN, la même règle se propage en une seule opération.
La visibilité globale du trafic constitue l’autre écart notable. Un administrateur réseau dispose d’une cartographie complète des flux, ce qui facilite la détection d’anomalies et l’ajustement dynamique de la bande passante.
A découvrir également : Comment mettre la luminosité plus forte ?
Architecture SDN : les trois couches et le rôle du contrôleur
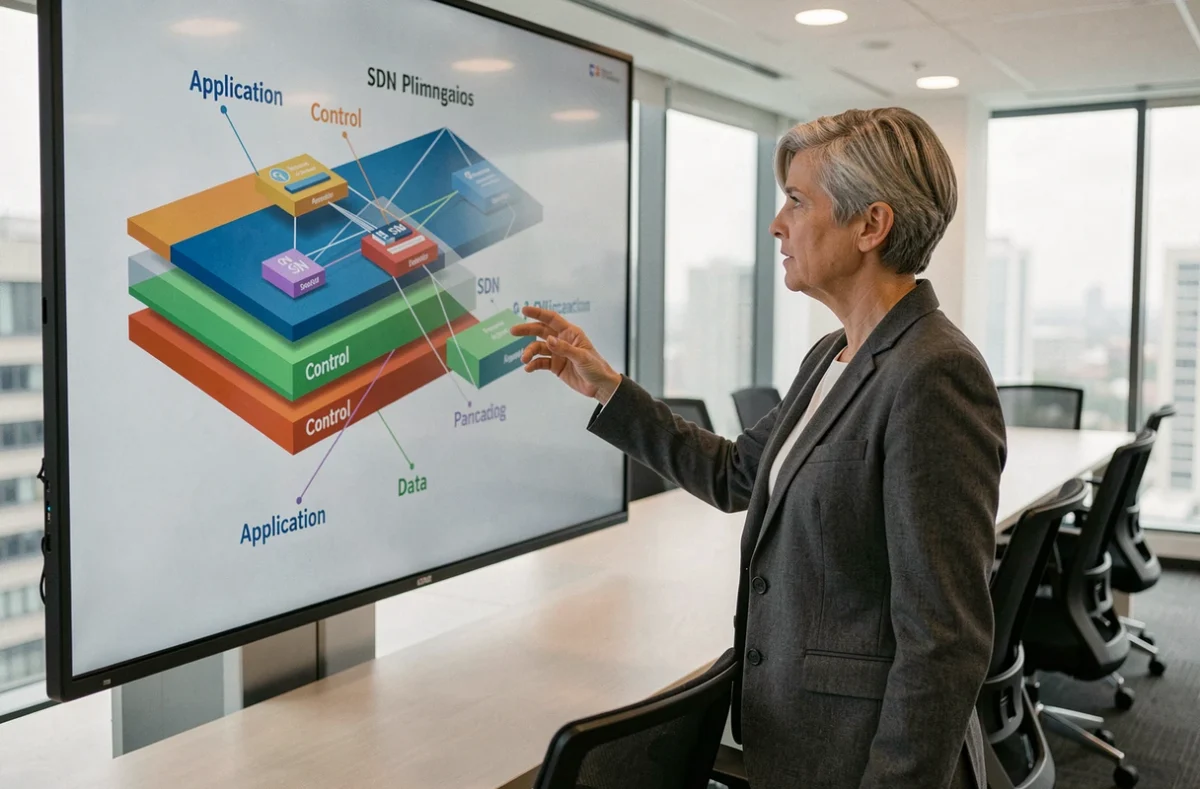
L’architecture SDN repose sur trois couches distinctes qui communiquent par des interfaces normalisées.
- La couche infrastructure regroupe les équipements physiques (switches, routeurs) réduits à leur fonction de transmission. Ils exécutent les instructions reçues sans prendre de décision de routage autonome.
- La couche contrôle héberge le contrôleur SDN, le composant central. Il collecte l’état du réseau, calcule les chemins adaptés et distribue les règles de transfert aux équipements via un protocole comme OpenFlow.
- La couche applicative contient les applications métier (gestion de la sécurité, équilibrage de charge, monitoring) qui interagissent avec le contrôleur par des API northbound.
Le contrôleur est le point névralgique. Il détient une vue complète de la topologie réseau et traduit les intentions des applications en règles concrètes pour les équipements. Cette centralisation simplifie l’orchestration, mais elle introduit aussi un point de défaillance unique si aucune redondance n’est prévue.
OpenFlow et alternatives
OpenFlow reste le protocole le plus documenté pour la communication entre le contrôleur et les équipements (interface southbound). Il permet au contrôleur d’indiquer à chaque switch comment traiter un flux donné.
D’autres approches existent. Certains fournisseurs utilisent des API propriétaires ou des protocoles comme NETCONF/YANG pour configurer les équipements. L’interopérabilité entre fournisseurs reste une limite concrète du SDN : les solutions de différents constructeurs ne sont pas toujours directement compatibles, malgré la promesse d’un réseau indépendant du matériel.
Automatisation réseau et convergence avec l’IA
L’automatisation est le bénéfice le plus souvent cité du SDN. Configurer, surveiller et adapter le réseau par logiciel plutôt que par intervention manuelle réduit les erreurs humaines et accélère les opérations.
Cette automatisation évolue. Les plateformes SDN intègrent progressivement l’apprentissage automatique pour dépasser la simple exécution de règles déclaratives. L’objectif : détecter les anomalies et ajuster dynamiquement le trafic avant qu’un incident ne se produise.
Cette convergence entre SDN et intelligence artificielle, parfois regroupée sous le terme AIOps, transforme le contrôleur en un composant capable d’anticipation. Au lieu de réagir à une saturation de lien, le système identifie les signes précurseurs et redistribue les flux en amont.
Intent-based networking
L’intent-based networking (IBN) prolonge cette logique. L’administrateur exprime une intention (« garantir une latence inférieure à un seuil pour les applications voix ») et le réseau traduit automatiquement cette intention en configuration technique. Le SDN fournit le socle programmable sur lequel l’IBN s’appuie pour fonctionner.
Limites du SDN : verrouillage fournisseur et points de défaillance
Le SDN réduit la dépendance au matériel propriétaire sur le papier. En pratique, le verrouillage se déplace vers la couche logicielle. La standardisation des interfaces reste incomplète, et migrer d’un contrôleur SDN à un autre peut s’avérer aussi complexe que de changer d’équipementier dans un réseau traditionnel.
Le contrôleur centralisé, s’il n’est pas déployé en cluster redondant, représente un point de défaillance critique. Une panne du contrôleur n’interrompt pas immédiatement le transfert de données (les équipements continuent d’appliquer les dernières règles reçues), mais toute modification du réseau devient impossible.
SDN et edge computing
L’essor des environnements multi-sites et edge computing pousse le modèle SDN vers des architectures plus distribuées. Piloter des réseaux géographiquement dispersés depuis un contrôleur unique pose des problèmes de latence et de résilience. Les déploiements récents complètent le contrôleur central par des mécanismes de décision locale, capables de maintenir le fonctionnement même en cas de perte de connexion avec le contrôleur principal.
Cette évolution rapproche le SDN du SD-WAN sur les réseaux étendus, tout en conservant la logique de gestion centralisée pour les politiques globales de sécurité et de segmentation.
Le SDN n’a pas supprimé la complexité réseau. Il l’a déplacée du matériel vers le logiciel, avec des gains réels en visibilité et en automatisation. La valeur du modèle dépend directement de la qualité du contrôleur et de l’ouverture réelle de ses API. Les organisations qui évaluent une migration gagneront à tester l’interopérabilité entre leur parc existant et la solution SDN visée avant tout engagement.